HOL Guard
FreemiumKI-Agenten-Firewall: Riskante Aktionen stoppen, bevor sie passieren
Zusammenfassung
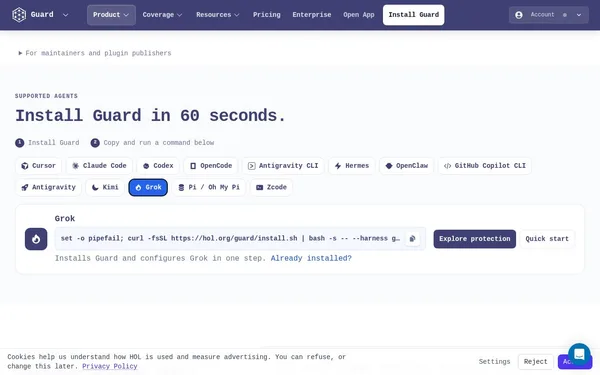
HOL Guard ist ein lokaler Runtime-Schutz für KI-Coding-Agenten wie Claude Code, Codex oder Cursor, der riskante Aktionen (destruktive Befehle, Secret-Zugriffe, Software-Installationen) vor der Ausführung abfängt und zur Genehmigung vorlegt. Das Tool läuft vollständig auf dem eigenen Rechner, sendet keine Daten ins Internet und unterstützt MCP-Server-Absicherung sowie Shell-Command-Policy. Es richtet sich an Entwickler, die KI-Agenten in ihrer täglichen Arbeit einsetzen und dabei Kontrolle und Sicherheit behalten wollen.
✓ Vorteile
- +Vollständig lokal – keine Dateiinhalte verlassen den Rechner
- +Funktioniert offline und ist kostenlos auf einer Maschine nutzbar
- +Unterstützt viele populäre KI-Coding-Tools (Claude Code, Codex, Cursor, OpenCode u.a.)
✗ Nachteile
- −Coverage ist harness- und event-spezifisch, nicht alle Aktionen werden abgefangen
- −Kein vollständiger Schutz vor Prompt-Injection-Angriffen
Anwendungsfälle
- →Verhindern, dass KI-Agenten destruktive Shell-Befehle wie rm -rf ausführen
- →Schutz vor unautorisiertem Zugriff auf AWS-Credentials und andere Secrets
- →Absicherung von MCP-Servern und Plugin-Installationen gegen Supply-Chain-Angriffe
- →Lückenlose Protokollierung aller KI-Aktionen für späteres Audit und Review
Ideal für
Ideal für Entwickler und Security-bewusste Teams, die KI-Coding-Agenten produktiv einsetzen und riskante Aktionen kontrolliert absichern wollen.
Tags
Was ist HOL Guard?
HOL Guard ist eine lokale Firewall für KI-Coding-Agenten. Das Tool setzt sich zwischen den Agenten und das System, fängt riskante Aktionen ab, bevor sie ausgeführt werden, und legt sie dem Entwickler zur manuellen Freigabe vor. Unterstützt werden unter anderem Claude Code, Codex, Cursor und OpenCode. Die Prüflogik läuft vollständig auf dem eigenen Rechner. Keine Dateiinhalte, keine Befehle, keine Metadaten verlassen die Maschine.
Der Ansatz adressiert ein konkretes Problem: KI-Agenten führen im Kontext von Coding-Tasks eigenständig Shell-Befehle aus, greifen auf Umgebungsvariablen zu und installieren Software. Ohne Kontrollebene passiert das still und unkontrolliert.
Kernfunktionen
- Aktionsabfang vor Ausführung: Destruktive Shell-Befehle wie
rm -rfwerden gestoppt und zur Genehmigung vorgelegt, bevor das System sie verarbeitet. - Secret-Schutz: Zugriffe auf AWS-Credentials und andere hinterlegte Secrets werden erkannt und blockiert, bis der Nutzer explizit zustimmt.
- MCP-Server-Absicherung: Plugin-Installationen und MCP-Server-Aktionen lassen sich gegen unkontrollierte Supply-Chain-Zugriffe absichern.
- Shell-Command-Policy: Eigene Regeln definieren, welche Befehlsklassen automatisch erlaubt oder grundsätzlich geblockt werden.
- Vollständiges Audit-Log: Alle KI-Aktionen werden protokolliert und können nachträglich geprüft werden.
- Offline-Betrieb: Das Tool funktioniert ohne Internetverbindung und ist auf einer Maschine kostenlos nutzbar.
Für wen eignet sich HOL Guard?
HOL Guard richtet sich an Entwickler, die KI-Agenten produktiv einsetzen und dabei nicht auf Sichtbarkeit verzichten wollen. Besonders relevant ist das Tool für alle, die mit sensiblen Credentials arbeiten oder in Umgebungen operieren, in denen unbeabsichtigte Datenverluste oder Systemveränderungen teuer werden.
Zwei Einschränkungen sollte man kennen: HOL Guard fängt nur Aktionen ab, für die entsprechende Hooks und Events implementiert sind. Wer erwartet, dass jede denkbare Agentenoperation abgedeckt ist, wird Lücken finden. Außerdem schützt das Tool nicht zuverlässig vor Prompt-Injection-Angriffen, bei denen ein Agent durch manipulierte Eingaben zu unerwünschten Aktionen verleitet wird.
Einordnung & Alternativen
HOL Guard gehört in die Kategorie der Runtime-Security-Tools für KI-Agenten, ein Bereich, der noch wenig etablierte Lösungen kennt. Klassische Sandbox-Ansätze wie Docker-Isolation oder restriktive Systemnutzerrechte lösen ähnliche Probleme auf Betriebssystemebene, bieten aber keine agentenspezifische Genehmigungslogik und kein integriertes Audit-Log auf Aktionsebene.
Wer KI-Agenten in einer streng kontrollierten Unternehmensumgebung einsetzt und einen Kompromisslog für spätere Reviews braucht, bekommt mit HOL Guard genau das, ohne externe Dienste einzubinden.